WannaCry, neuf ans après
Publié le
Mai 2017. En quelques heures, un logiciel chiffre les fichiers de plus de 200 000 ordinateurs dans 150 pays. Des hôpitaux britanniques renvoient des patients. Renault arrête des chaînes de production. Des gares allemandes affichent la demande de rançon sur leurs panneaux. Le nom du programme s'affiche sur les écrans bloqués : WannaCry.
Neuf ans plus tard, je le croise encore chaque semaine sur mon honeypot.
Qu'est-ce que WannaCry, techniquement ?
WannaCry fait deux choses. D'abord un rançongiciel classique : il chiffre les documents de la machine et réclame environ 300 dollars en bitcoin pour la clé. Payer ne servait presque à rien. Le programme ne gardait aucune trace de qui avait versé la rançon. La plupart des victimes qui ont payé n'ont jamais reçu de clé.
Ce qui l'a rendu incontrôlable, c'est la deuxième partie. WannaCry se propage tout seul. Il exploite une faille du partage de fichiers Windows, appelée EternalBlue, pour sauter d'une machine à l'autre sur le réseau. Aucun clic, aucune pièce jointe à ouvrir. Une machine vulnérable et joignable suffit. Une fois entré quelque part, il balaie le voisinage et recommence.
La faille avait été découverte par la NSA et gardée secrète. Un groupe qui se fait appeler les Shadow Brokers l'a volée puis publiée, un mois avant l'attaque. Microsoft avait diffusé le correctif en mars 2017. WannaCry a frappé les machines qui ne l'avaient pas installé.
Le kill switch, trouvé par accident
L'attaque a été stoppée par hasard. Un chercheur britannique, en analysant le code, remarque que le programme commence par vérifier si un certain nom de domaine existe. Un nom absurde, une longue suite de lettres au hasard. Personne ne l'avait enregistré.
Il l'enregistre pour une dizaine de dollars, par simple réflexe d'analyste. Aussitôt, la propagation s'arrête. Le code contenait un interrupteur. Tant que ce domaine ne répondait pas, WannaCry se répandait. Dès qu'il répondait, chaque nouvelle infection se mettait en veille. Personne ne sait avec certitude pourquoi les auteurs l'avaient mis là.
L'interrupteur ne soigne pas les machines déjà chiffrées. Il a seulement empêché la vague de grossir.
Ce domaine est toujours enregistré aujourd'hui. Le serveur qui le détient voit encore, chaque jour, des dizaines de milliers de machines infectées le contacter. Cela explique une partie de ce que capture mon honeypot : quand le ver atteint une machine vulnérable, son code joint d'abord le domaine, reçoit une réponse et se met en veille au lieu de chiffrer. Le ver se propage encore, il ne chiffre plus.
Qui était derrière
Fin 2017, les États-Unis, le Royaume-Uni et d'autres pays ont attribué l'attaque au groupe Lazarus, lié à la Corée du Nord. Un développeur soupçonné d'en faire partie a été mis en accusation aux États-Unis en 2018. Il n'a jamais été arrêté.
Neuf ans plus tard, sur mon honeypot
Mon honeypot est un serveur exposé sur Internet qui fait semblant d'être vulnérable, pour attirer les attaques et récupérer ce qu'on lui envoie. Chaque fichier déposé passe ensuite dans un pipeline qui l'analyse et lui attribue une famille.
Sur les 69 fichiers analysés jusqu'ici, la famille WannaCry en représente 31. Vingt-cinq sont classés trojan.wanna, six trojan.wannacry. Presque un malware capturé sur deux.
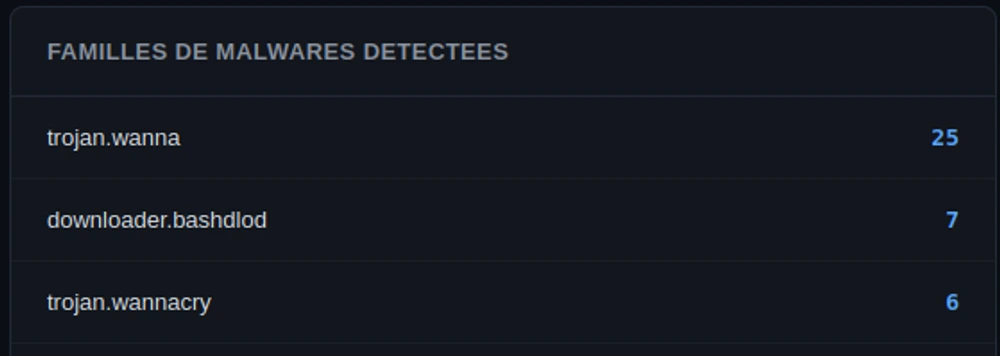
Sur mon honeypot, la famille WannaCry pèse 31 détections sur 69 analyses. Aucune autre famille n'en approche.
Ce ne sont pas des attaques ciblées. C'est le ver de 2017 qui tourne encore. Il passe de machine infectée en machine infectée et frappe au hasard tout ce qui répond sur le bon port.
Un échantillon au microscope
Voici l'un de ces fichiers, capturé le 25 août. Mon pipeline le classe malveillant avec un score de confiance de 87 %.
Ce score n'est pas un avis unique. Chaque fichier passe par cinq analyses indépendantes : empreinte comparée à des bases publiques, analyse statique du code, détection par signatures, désassemblage rapide, exécution en bac à sable. Le pourcentage mesure leur accord. Aucune de ces analyses n'est prise pour argent comptant toute seule. À 87 %, la quasi-totalité pointe vers le même verdict.
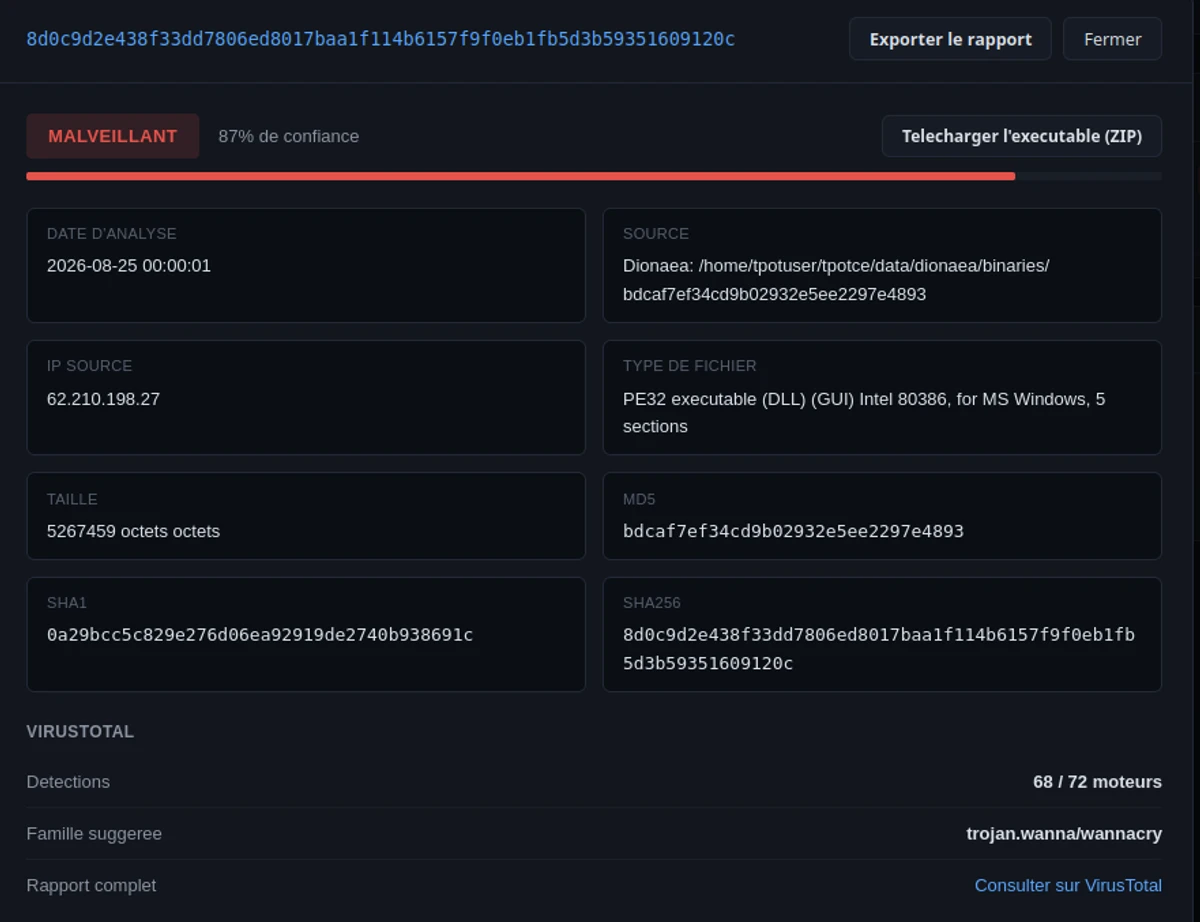
Un échantillon du 25 août : une bibliothèque Windows de 5,2 Mo, déposée depuis une adresse en Corée du Sud sur le honeypot Dionaea, verdict malveillant à 87 %.
Le fichier est une bibliothèque Windows, une DLL, de 5,2 Mo. Il a été déposé sur Dionaea, la partie du honeypot qui répond comme un serveur de fichiers Windows. Le ver croit avoir trouvé une machine vulnérable et y copie son code. C'est ce code que le pipeline analyse.
Le reste du monde confirme
Un score maison ne vaut que ce qu'il vaut. J'ai donc soumis la même empreinte à VirusTotal, qui agrège plusieurs dizaines d'antivirus.
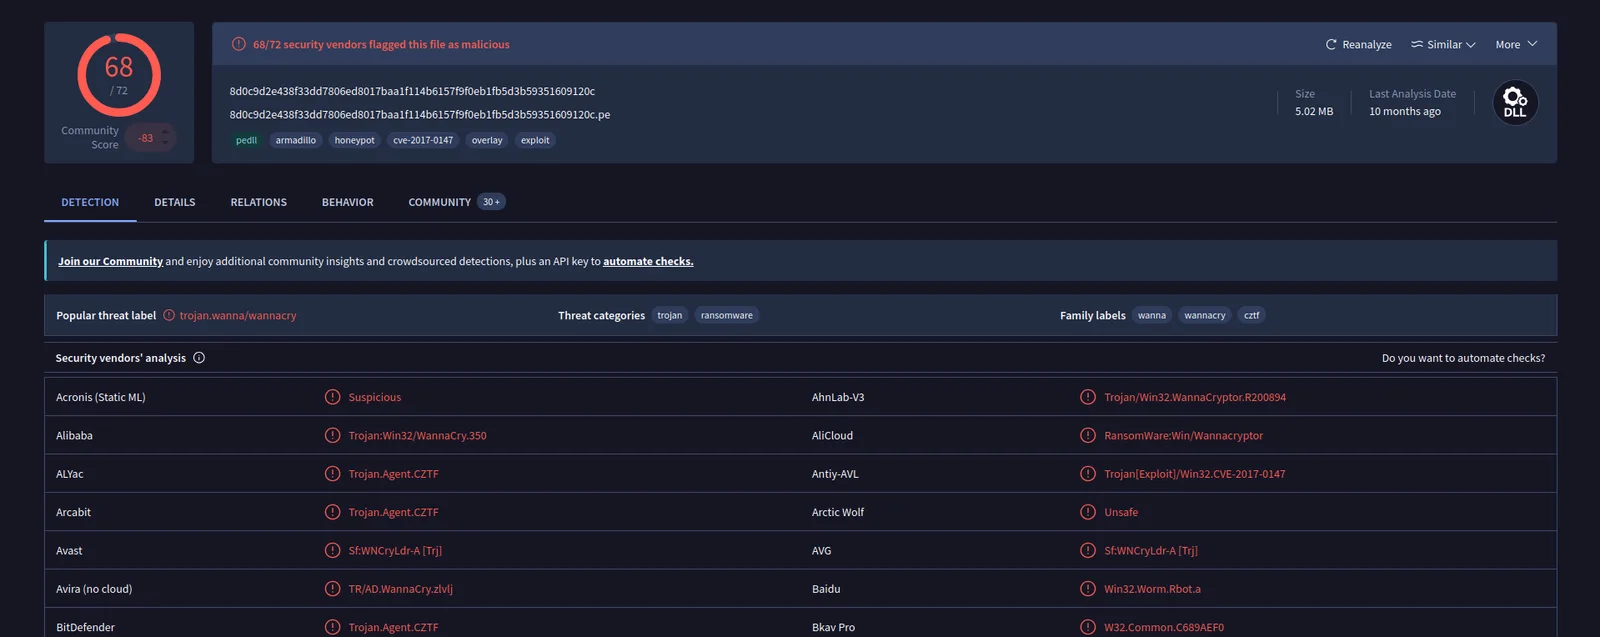
Le même fichier vu par VirusTotal : 68 antivirus sur 72 le reconnaissent, avec l'étiquette trojan.wanna/wannacry et une mention explicite de la faille CVE-2017-0147.
Le verdict est écrasant : 68 rejets sur 72 moteurs. L'étiquette de menace la plus fréquente est trojan.wanna/wannacry. Parmi les mots-clés attachés au fichier, on lit exploit et cve-2017-0147, l'un des identifiants de la faille SMB corrigée par le correctif MS17-010. C'est bien la souche de 2017, pas une simple homonymie.
Une campagne, pas un incident
Un fichier isolé ne dit pas grand-chose. La répétition, si. Mon dashboard suit chaque famille dans le temps et signale quand elle disparaît ou revient.

La famille trojan.wanna est détectée en continu depuis neuf jours, sans interruption.
Neuf jours de captures ininterrompues à ce jour. Pas un pic, pas un test. Un flux régulier. Le même ver, les mêmes fichiers, des adresses sources différentes qui se relaient.
Ce que ça dit des menaces d'aujourd'hui
On imagine la cybermenace comme une attaque : quelqu'un vous vise, choisit sa cible, agit. La réalité quotidienne ressemble davantage à de la météo.
Personne ne pilote plus WannaCry. Chaque machine encore infectée en contamine d'autres, qui en contaminent d'autres. La mécanique s'auto-entretient.
Le résultat, c'est un bruit de fond permanent. N'importe quelle machine vulnérable exposée sur Internet est balayée en quelques minutes. Elle n'intéresse personne en particulier. Elle est juste là, joignable.
Se protéger, concrètement
Le correctif existe depuis mars 2017. Une machine Windows à jour n'a rien à craindre d'EternalBlue.
Les points qui comptent :
- Appliquer les mises à jour Windows, sur les postes comme sur les serveurs.
- Traquer les systèmes oubliés : la vieille imprimante réseau, l'automate d'atelier, le PC sous Windows 7 laissé dans un coin. Ce sont eux qui se font toucher.
- Désactiver SMBv1, le vieux protocole de partage de fichiers que WannaCry exploite. Il ne sert plus à rien sur un réseau moderne.
- Ne pas exposer le partage de fichiers Windows directement sur Internet.
Rien de spectaculaire. C'est justement le problème. La protection est connue et gratuite depuis neuf ans. Le ver trouve quand même des machines.
Sources
- Europol, communications sur l'attaque WannaCry, mai 2017 : europol.europa.eu (nouvel onglet)
- Microsoft, bulletin de sécurité MS17-010, mars 2017 : learn.microsoft.com (nouvel onglet)
- Marcus Hutchins (MalwareTech), « How to Accidentally Stop a Global Cyber Attacks », mai 2017 : malwaretech.com (nouvel onglet)
- VirusTotal, analyse du fichier : virustotal.com (nouvel onglet)